כשהסיכון משתנה מהר יותר ממפת הסיכונים
כשהסיכון משתנה מהר יותר ממפת הסיכונים
בקצרה
דוח ניהול הסיכונים הגלובלי של BDO לשנת 2026 מצביע על סביבת סיכונים המשתנה במהירות, שבה משברים מתפתחים ומשפיעים זה על זה. הפער בין קצב השינוי בסביבת הסיכון לבין יכולתם של ארגונים לפעול באופן פרואקטיבי הולך ומתרחב. האתגר אינו רק לזהות סיכונים, אלא להבין את הקשרים ביניהם ולהיערך לתרחישים שבהם כמה סיכונים מתממשים במקביל. מגמות הסייבר והבינה המלאכותית מדגישות את הצורך לשלב שיקולי סיכון, אבטחת מידע ובקרה כבר בשלבים מוקדמים. במציאות זו נדרשת גם הביקורת הפנימית להרחיב את נקודת המבט ולבחון את איכות מנגנוני קבלת ההחלטות בארגון. תפקידה לבחון האם המידע מגיע בזמן, האחריות ברורה והארגון מסוגל לזהות שינוי ולהגיב אליו. בסופו של דבר, המבחן האמיתי הוא עד כמה הארגון מסוגל להבין את הקשרים בין הסיכונים ולקבל החלטות נכונות גם כשהמציאות משתנה מהר יותר ממפת הסיכונים.
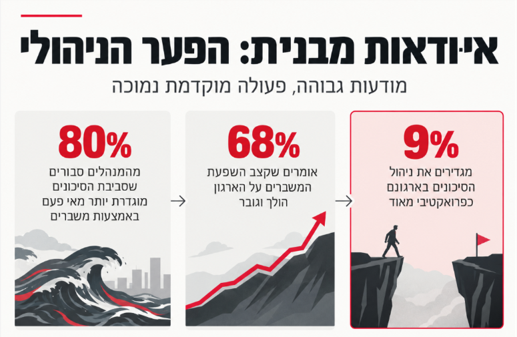
דוח ניהול הסיכונים הגלובלי של BDO לשנת 2026 המבוסס על סקר בקרב 500 מנהלים בכירים בחברות גדולות ברחבי העולם מצייר תמונה ברורה של סביבת הניהול הנוכחית . כ 80% מהמנהלים סבורים שסביבת הסיכונים מוגדרת כיום, יותר מאי פעם, באמצעות משברים, 68% מדווחים כי קצב השפעתם של משברים על הארגון הולך וגובר, לעומת 54% בשנת 2025 לצד זאת, רק 9% מגדירים את ניהול הסיכונים בארגונם כפרואקטיבי מאוד.
שלושת הנתונים האלה, כשהם נקראים יחד מספרים סיפור רחב יותר. מנהלים מבינים שהם פועלים בסביבה שבה אירועים מתפתחים במהירות, חוצים גבולות גיאוגרפיים וארגוניים ומשפיעים זה על זה. אלא שהיכולת הארגונית להתמודד עם המציאות הזאת עדיין אינה מתקדמת תמיד באותו הקצב. הפער בין עוצמת השינוי בסביבת הסיכון לבין יכולתם של ארגונים לפעול באופן פרואקטיבי הוא אחד הממצאים המשמעותיים ביותר שעולים מהסקר.
הסקר אינו מצביע רק על עלייה בעוצמתם של סיכונים בודדים, אלא על שינוי באופן שבו מנהלים חווים את סביבת הפעילות. משברים אינם נתפסים עוד כאירועים חריגים המתרחשים אחת לתקופה, אלא כרקע מתמשך לקבלת החלטות. בתוך מציאות כזו, תוכנית ניהול סיכונים המתעדכנת במועדים קבועים בלבד עלולה לאבד מהרלוונטיות שלה עוד לפני שהושלמה. נדרשים מנגנונים שמאפשרים לזהות שינוי, לחבר מידע ממקורות שונים ולעדכן סדרי עדיפויות בזמן אמת.
מקורBDO Global Risk Landscape 2026
זו נקודת המוצא לדיון: האתגר של ארגונים כיום אינו לזהות עוד ועוד סיכונים, אלא לדעת לקבל החלטות כאשר כמה סיכונים מתפתחים במקביל, המידע חלקי וההמתנה עצמה עלולה לייצר סיכון נוסף.
לא עוד רשימה של סיכונים
במשך שנים התרגלנו לנהל סיכונים באמצעות חלוקה לקטגוריות: סיכון פיננסי, תפעולי, טכנולוגי, רגולטורי או גיאופוליטי, החלוקה הזו עדיין נחוצה לצורך הגדרת אחריות, בקרה ומעקב, אך היא אינה משקפת במלואה את האופן שבו סיכונים מתפתחים בעולם האמיתי.
אירוע גיאופוליטי למשל, יכול להשפיע במהירות על שרשרת האספקה, תנאי הסחר, העברת מידע, החשיפה לסייבר והדרישות הרגולטוריות. קלה אצל ספק משמעותי עשויה להתחיל כאירוע תפעולי ולהתפתח לפגיעה פיננסית ומוניטינית. לכן, השאלה הניהולית אינה יכולה להסתכם ב ״מהם הסיכונים המרכזיים שלנו?״
צריך לשאול גם כיצד הסיכונים קשורים זה לזה, היכן נמצאות נקודות התלות הקריטיות ומה יקרה אם כמה מהם יתממשו בעת ובעונה אחת.
כאן נכנס לתמונה השימוש בתרחישים שמטרתו אינה לנבא את המשבר הבא, אלא לאפשר להנהלה להבין מראש כיצד אירוע אחד עלול להתגלגל בין יחידות, מערכות וספקים, אילו הנחות עלולות להתברר כשגויות ואילו אפשרויות פעולה יעמדו בפניה כאשר תידרש לקבל החלטה במהירות.
תרחיש טוב אינו מסתפק בתיאור האירוע אלא הוא בוחן את שרשרת ההשלכות ואת נקודות ההכרעה.
סייבר ו AI-הפער שבין קצב השינוי לקצב הבקרה
הסייבר ממחיש היטב את האתגר. שיעור המנהלים שמציינים אותו כסיכון מרכזי שארגונם אינו ערוך אליו עלה מ־23% בשנת 2025 ל־40% בשנת 2026 במקביל, צוותי הסייבר מעורבים רק ב־10% ממיזמי הטרנספורמציה כבר בשלב גיבוש הרעיון .
המשמעות ברורה, לא די להוסיף בקרות בסוף התהליך, שיקולי סייבר, אבטחת מידע והתאוששות צריכים להיכנס לתהליך קבלת ההחלטות בשלב שבו המהלך העסקי או הטכנולוגי עדיין מתעצב.
הבינה המלאכותית מחדדת את אותה סוגיה מזווית אחרת, 66% מהמנהלים רואים כיום ב־AI הזדמנות עסקית, בעוד ששיעור המנהלים הרואים בהתפתחותו סיכון ירד ל־24%. זהו נתון חיובי המעיד על נכונות לאמץ חדשנות, אך הוא מחייב גם זהירות, ככל שה־AI משתלב בתהליכים עסקיים ובקבלת החלטות, גוברת התלות באיכות הנתונים, בהרשאות גישה, בבקרות ובהגדרה ברורה של האחריות לתוצאות.
האתגר אם כך, אינו לבחור בין חדשנות לבין בקרה, האתגר הוא להבטיח שקצב האימוץ של טכנולוגיות חדשות לא יהיה מהיר מקצב הבשלתם של מנגנוני הממשל והבקרה הנדרשים סביבן. מנגנונים אלה צריכים להתפתח כחלק מהמהלך העסקי ולא כתוספת מאוחרת לאחר שהשימוש כבר התרחב.
ומה כל זה אומר לביקורת הפנימית?
כאן נמצא בעיניי אחד השינויים המשמעותיים הנדרשים בתפקידה של הביקורת הפנימית, בסביבה שבה הסיכונים מחוברים זה לזה והחלטות מתקבלות בתנאים של אי ודאות, הביקורת אינה יכולה להסתפק בשאלה האם קיימות בקרות והאם הן פועלות כנדרש. עליה לבחון גם האם הארגון בנוי לקבל החלטות טובות כאשר המציאות משתנה.
המשמעות היא הסתכלות רוחבית יותר על תהליכים מקצה לקצה, בחינת השילוב של שיקולי סיכון וסייבר בשלבים מוקדמים של פרויקטים, העמקה בממשל ובבקרות סביב השימוש ב- AI ובחינה האם תרחישי החירום הארגוניים אכן מתמודדים עם השפעות שרשרת בין יחידות, מערכות וספקים. לצד זאת, על הביקורת לזהות מצבים שבהם החלוקה המסורתית בין בעלי תפקידים ויחידות יוצרת שטחים אפורים דווקא בנקודות החיבור ביניהם.
עם זאת, חשוב לשמור על הגבול: תפקידה של הביקורת הפנימית אינו לקבל את החלטות הסיכון במקום ההנהלה אלא לבחון את איכות המנגנונים שמאפשרים להנהלה לקבל אותן. האם המידע המוצג למקבלי ההחלטות רלוונטי ומגיע בזמן? האם האחריות ברורה? האם קיימת ראייה רוחבית של ההשלכות? האם מוגדרים ספים להסלמה? והאם הארגון יודע לזהות מתי אירוע נקודתי הופך לסיכון מערכתי?
במובן זה, הערך של הביקורת אינו נמדד רק במספר הליקויים שהיא מזהה. הוא נמדד גם ביכולתה להציף מוקדם סימנים לכך שמנגנון קבלת ההחלטות אינו מותאם עוד לסביבה: מידע שמגיע באיחור, הנחות עבודה שלא נבחנות מחדש, תלות שאינה מקבלת ביטוי בדיוני הנהלה, או פרויקטים שמתקדמים בלי מעורבות מספקת של גורמי הסיכון והבקרה.
בסופו של דבר, זהו אולי המבחן האמיתי של ניהול סיכונים בעידן הנוכחי: לא עד כמה מפת הסיכונים שלנו מפורטת, אלא עד כמה הארגון מסוגל להבין את הקשרים בין הסיכונים, לזהות שינוי בזמן ולקבל החלטה נכונה גם כשהמציאות משתנה מהר יותר מהמפה.